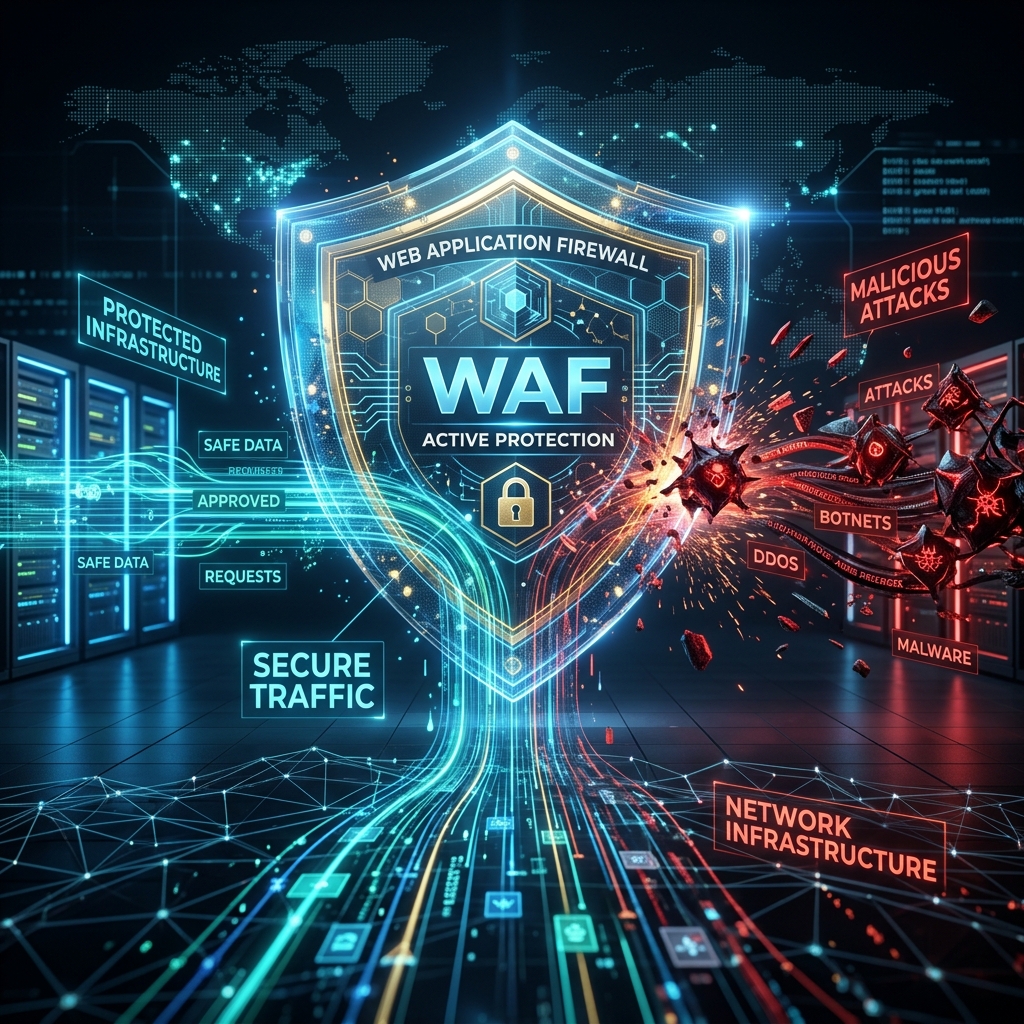
Veb Tətbiq Firewall-u (WAF) veb tətbiq ilə ictimai internet arasında qoruyucu qalxan rolunu oynayır. Ənənəvi firewall-lar şəbəkə səviyyəsində (L3/L4) IP ünvanları və portlara əsasən məlumatları süzdüyü halda, WAF tətbiq qatında (L7) fəaliyyət göstərir. O, HTTP/HTTPS trafikini analiz edərək tətbiq səviyyəli mürəkkəb hücumları serverinizə çatmadan bloklayır.
WAF Trafiki Necə Filtrləyir?
WAF-lar xüsusi qaydalar (siyasətlər) əsasında işləyir. Bu qaydalar SQL İnjection (SQLi), Cross-Site Scripting (XSS) və Local File Inclusion (LFI) kimi geniş yayılmış zəiflikləri hədəfləyir. HTTP sorğusu WAF-a çatdıqda, sorğu məlumatları məlum hücum nümunələri ilə qarşılaşdırılır. Zərərli pattern aşkar edildikdə sorğu dərhal rədd edilir (məsələn, 403 Forbidden kodu ilə).
İmzaya əsaslanan və Davranış əsaslı WAF-lar
- İmzaya əsaslanan: Trafiki məlum hücumların verilənlər bazası ilə müqayisə edir. Geniş yayılmış hücumlara qarşı çox effektivdir, lakin yeni sıfırıncı gün (zero-day) təhlükələrinin qarşısını ala bilmir.
- Davranış əsaslı: Veb tətbiqin normal iş rejiminin modelini çıxarır və bu modeldən kəskin fərqlənən şübhəli sorğuları bloklayır.
WAF-ın tətbiqi server təhlükəsizliyinin vacib komponentidir. O, serverinizi avtomatik zəiflik skanerlərindən və botnetlərdən etibarlı şəkildə qoruyur.